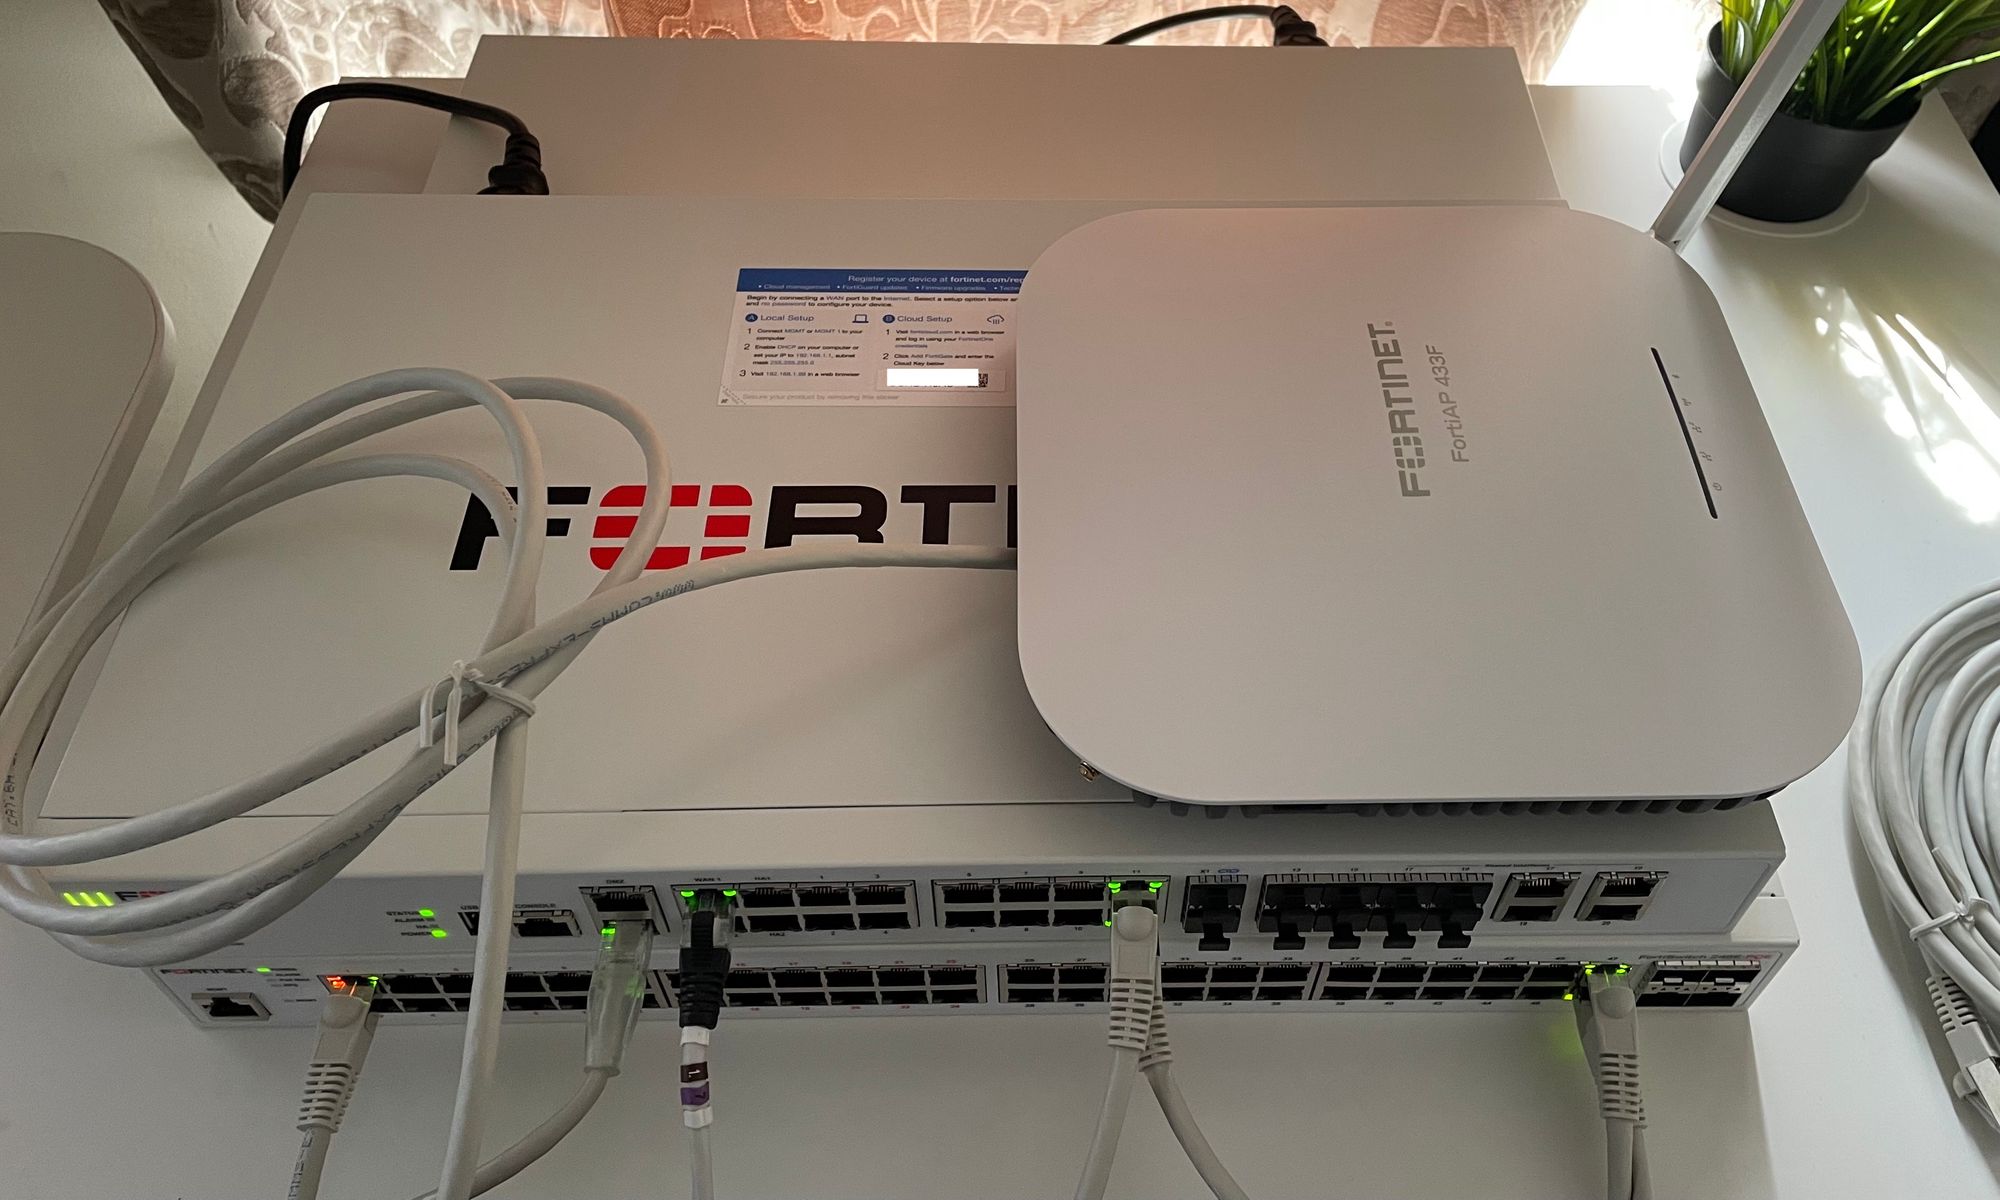
installation des firewall
DZD 1,000,000.00
1. Installation Physique et Intégration Réseau
Intégration en coupure (In-line) : Positionnement stratégique du pare-feu entre le routeur opérateur (FAI/Modem) et le réseau local (LAN/DMZ).
Raccordement physique : Connexion des interfaces WAN, LAN et DMZ avec des câbles réseau adaptés et étiquetage des liaisons.
Vérification électrique : Raccordement aux sources d'alimentation redondantes ou aux onduleurs pour assurer une haute disponibilité.
2. Configuration Initiale et Système
Mise à jour du micrologiciel (Firmware) : Installation des derniers correctifs de sécurité et des mises à jour du système d'exploitation de l'équipement.
Paramétrage de base : Configuration des adresses IP des interfaces, des passerelles par défaut et des serveurs DNS.
Hardening (Durcissement) de l'administration : Désactivation des accès d'administration non sécurisés (HTTP, Telnet), restriction de l'accès d'administration aux adresses IP de confiance et configuration de l'authentification multifacteur (MFA) si disponible.
3. Définition des Politiques de Sécurité et Filtrage des Flux
Règles de pare-feu (Firewall Rules) : Création de règles granulaires basées sur le principe du moindre privilège (autoriser uniquement les flux nécessaires entre le réseau interne, la DMZ et Internet).
Filtrage applicatif et inspection des paquets : Activation du pare-feu de nouvelle génération (NGFW) pour analyser le trafic applicatif (Deep Packet Inspection - DPI).
Gestion des zones réseau : Isolation des environnements sensibles (postes de travail, serveurs, invités, objets connectés) pour limiter les mouvements latéraux en cas d'intrusion.
4. Services Avancés de Sécurité et VPN
Mise en place de VPN (Tunnels Sécurisés) :
Configuration de VPN Site-à-Site pour l'interconnexion sécurisée entre différents sites ou succursales.
Configuration de VPN Client-à-Site (SSL/IPsec) pour permettre le télétravail sécurisé des collaborateurs nomades.
Filtrage Web et Antivirus de périphérie : Activation des modules de filtrage de URL (blocage des sites malveillants ou non productifs) et de l'analyse antivirus/anti-malware sur les flux traversants.
Traduction d'adresses (NAT/PAT) : Configuration des règles de publication de services internes (redirection de ports pour serveurs Web, accès distants, etc.) de manière sécurisée.
5. Haute Disponibilité, Tests et Recette
Redondance (Cluster HA) : Configuration d'une architecture haute disponibilité en mode Actif/Passif ou Actif/Actif (selon le matériel) pour assurer la continuité de service en cas de panne matérielle.
Tests d'intrusions simulés / Validation des règles : Vérification du blocage des flux non autorisés et validation de l'accès aux services légitimes.
Sauvegarde et Documentation : Exportation d’une configuration de référence fonctionnelle, rédaction du plan d'adressage des interfaces et remise du rapport de recette.